• 第三者認証・個人情報保護のJPAC
  • TRUSTe
  • 研修・認定資格
  • コンサルティング
  • ブログ
  • セミナー
  • プライバシーステートメント
  • 講座規約
  • ホワイトペーパー
第三者認証・個人情報保護のJPAC

一般社団法人
日本プライバシー認証機構

  • JCPC資格者専用ページ ログイン
  • お問い合わせ
  • JPACとは
  • お知らせ
  • 組織情報
  • 採用情報
JPACについて
  • JPACとは
  • 組織情報
  • 採用情報
サービス
  • 第三者認証 TRUSTe
  • 研修・認定資格
  • CPA/CPP
  • CPO
  • JCPC
  • コンサルティング
情報を見る
  • お知らせ
  • ブログ
  • セミナー・講座
  • ホワイトペーパー
資格者の方
  • JCPC資格者専用ページ
  • 各種申請
  • 相談・お問い合わせ
  • よくある質問
  • ダウンロード
お問い合わせ ホーム
サイトについて
  • プライバシーステートメント
  • 講座規約
  • 特定商取引法に基づく表記
  • 外部送信ポリシー
  • 第三者認証・個人情報保護のJPAC
  • TRUSTe
  • 研修・認定資格
  • コンサルティング
  • ブログ
  • セミナー
  • プライバシーステートメント
  • 講座規約
  • ホワイトペーパー
    1. ホーム
    2. ブログ
    3. サイバー攻撃
    4. 相次ぐサイバー攻撃被害 個人情報が漏えいした場合の対策

    相次ぐサイバー攻撃被害 個人情報が漏えいした場合の対策

    2026年11月5日

    本記事の要旨

    2026年10月、様々な企業や団体からサイバー攻撃被害の公表が相次ぎました。自身の個人情報が漏えいしてしまい、不安に思われている方も多くいらっしゃるかと思います。

    直接的な被害を受けたのは企業であっても、漏えいした情報が悪用されることで、自らが新たなサイバー攻撃の標的となる恐れがあります。

    本記事では、個人情報が漏えいしてしまった場合に実施すべき対策について解説します。


    漏えいした個人情報を悪用したサイバー攻撃等の恐れ


    企業への攻撃によって漏えいした情報は、攻撃者の間で流通し、攻撃メールや不正ログインなどのサイバー攻撃に悪用される恐れがあります。

    さらに現在は、攻撃者は生成AIやAIエージェントを利用して、攻撃対象の分析や情報収集、攻撃メールの作成等を効率化していると考えられています。そのため、より高度ななりすましや攻撃の増加に警戒が必要です。

    攻撃メール

    攻撃者は、漏えいしたメールアドレスに、様々な攻撃メールを送り、ウイルスに感染させようとしたり(ウイルスメール)、IDとパスワードを盗もうとします(フィッシング攻撃)。

    メール受信者をだましてリンクをクリックさせたりファイルをダウンロードさせたりする必要があるため、攻撃者は、ECサイト、配送会社、金融機関、政府機関等、様々な組織になりすました攻撃メールを送ります。

    参考:国税庁をかたった偽メールにご注意ください(国税庁)

    なりすまし・騙しの巧妙化

    かつての攻撃メールは日本語に不自然な点があり、見分けることが比較的容易でしたが、昨今はそのようなことはありません。メールの送信元表示やリンク先の偽サイトも偽装が容易なため、攻撃であると見分けることが非常に困難です。

    特にWebサービス等からメールアドレスが漏えいした場合、漏えい元のサービスになりすました偽メールを送る攻撃が予想されます。騙されるリスクがより高くなると言えます。

    さらに今後、AIエージェントの発展により、複数のサービスから漏えいした情報を分析し、受信者ごとにカスタマイズした攻撃メールを作成するといったことがより容易になる可能性も指摘されています。

    ウイルスメール(インフォスティーラー等)

    メール受信者をだまして、メールのリンクをクリックさせる、ファイルをダウンロードさせる等して、ウイルス(マルウェア)に感染させようとする攻撃です。

    近年は、ブラウザに保存されたパスワードやCookieなどを窃取する「インフォスティーラー」と呼ばれる情報窃取型マルウェアによる被害が世界的に増加しています。

    もしもブラウザにビジネスで利用するパスワードも保存していてインフォスティーラーに感染してしまった場合、ビジネス上の情報の漏えいにもつながります。

    フィッシング攻撃

    Webサービス等になりすましたメールを送り、受信者をだまして偽のサイトに誘導し、ID、パスワード、クレジットカード番号等を入力させ、盗み取るという攻撃です。

    攻撃者が偽メールや偽サイトといった仕掛けでユーザを騙し、重要な情報をだまし取る様が釣りを連想させることから、この名がついたとされています。

    盗まれた情報は攻撃者によって悪用されます。例えばIDやパスワードが盗まれた場合、攻撃者に不正ログインされる恐れがあります。

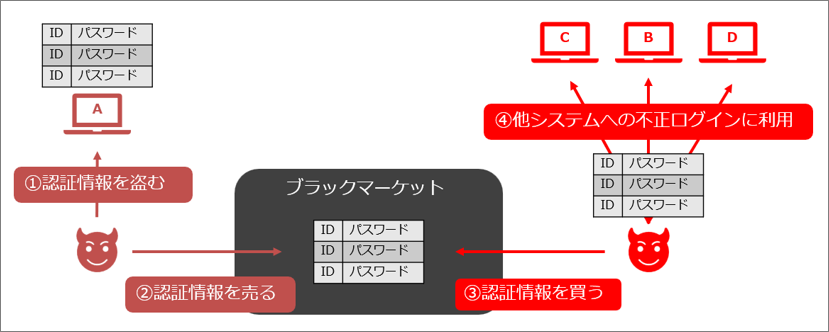
    漏えいパスワードを悪用した不正ログイン(リスト攻撃)

    すでに漏えいしたパスワードのリストを入手して、他のWEBサイト・サービス等にログインしようとする、リスト型攻撃を呼ばれる手口があります。

    攻撃者の間では漏えいしたパスワード等の認証情報が売買され、流通していることが確認されています。直近の漏えい事案の多さを鑑みると、非常に多くの認証情報が流通していると推測されます。

    パスワードを使い回していると、他のサービスに不正にログインされる恐れが高いと言えます。
    クレジットカードの不正利用

    カード情報が漏えいした場合、不正な決済に悪用される恐れがあります。

    なりすましによる不正契約

    氏名、住所、電話番号などが悪用され、各種サービスの不正契約等に悪用される恐れがあります。


    個人情報が漏えいした場合の対策


    個人情報が漏えいした場合、攻撃者に悪用され、上記のような攻撃が発生する恐れがあります。そのため、以下のような対策が推奨されます。

    漏えいした情報の確認

    企業等から情報漏えいに関する通知を受けた場合は、無視せずに内容を確認することが重要です。漏えいした情報によって取るべき対策が変わります。

    例えば、メールアドレス、住所、電話番号等が漏えいした場合は詐欺等の発生に警戒する必要があります。パスワードが漏えいした場合は、速やかな変更、使い回しの中止、多要素認証等の利用が求められます。

    クレジットカード情報や本人確認書類の漏えいが確認された場合は、カード会社等への連絡も必要になります。

    メール等のリンクをクリックしない

    情報漏えい事故の後には、その情報を利用したフィッシング攻撃が増加する恐れがあります。漏えい元のサービス名を騙った攻撃メールが送られてくる可能性が想定されます。

    昨今の攻撃メールは偽物と見破ることが困難です。そのため普段利用するサービスはブックマークしておく、アプリをインストールしておく等して、そちらからアクセスすることが対策となります。

    パスワードの使い回しを止める

    直近の漏えい事故で大量に漏えいしたパスワードが、他のサービスへの不正ログインのために悪用される恐れがあります。そのため、パスワードの使い回しは止めるべきです。

    特にビジネス利用しているサービス等は不正ログインされた場合にリスクが高くなるため、漏えいしたパスワードと同じパスワードを使っていないか、注意が必要です。

    多要素認証(MFA)やパスキーの利用

    攻撃者はパスワードを破るために様々な攻撃を行います。そもそもパスワードだけの認証はリスクが高いと言えます。多要素認証やパスキーの利用を推奨します。

    参考:パスワードのリスクと対策(当機構ブログ)

    パスワードの強化

    多要素認証(MFA)やパスキーの利用ができない場合、パスワード弱さがリスクに直結すると言えます。

    15文字以上等、多くの文字数の利用​する、全ての文字の種類(大文字、小文字、数字、記号)を使う、​予想しずらい文字列にする、​個人情報と関連する文字列は利用しないといった対応が必要です。

    クレジットカードの利用停止

    クレジットカード番号の漏えいが発覚した場合、不正利用の恐れがあるため、速やかにカード会社に連絡し、利用停止や再発行の相談をする必要があります。

    また、身に覚えがない決済がないか、利用明細の小まめな確認も推奨します。

    信用情報機関への本人申告

    運転免許証等、本人確認書類となる画像が漏えいした場合、本人になりすまして様々な契約をされ、金銭的な被害等が発生する恐れがあります。

    こうした場合では、信用情報機関へ漏えい等の事実を登録することがなりすましの抑止に役立ちます。以下の機関へのご相談を推奨します。

    ・日本信用情報機構(JICC)
    ・株式会社シー・アイ・シー(CIC)
    ・全国銀行個人信用情報センター(KSC)

    公的窓口等への相談

    様々な政府機関等が公的な相談窓口を解説しています。ご心配のある方はご相談されることを推奨いたします。

    様々な窓口がありますが、首相官邸のWebサイトに窓口がまとめられていますので、ご参照の上、窓口を検討することが可能です。

    ・個人情報流出の被害に遭われた方・ご心配のある方(首相官邸)


    本記事の内容は以上となります。

    情報漏えい事案が多発する中、突然ご自身の情報が漏えいしたと聞かされ、不安な日々を過ごされている方も多いかと存じます。まずはできることから一つずつ、新たな被害を防ぐための対策を進めていただければと思います。

    サイバー攻撃

    情報セキュリティ

  • Information
    JPAC

    一般社団法人日本プライバシー認証機構(JPAC)

    個人情報に関わる資格制度の運営や社員教育、認証付与など総合的ソリューションを提供し、個人情報保護の推進に貢献してまいります。

    Search
    Recent Entry

    相次ぐサイバー攻撃被害 個人情報が漏えいした場合の対策

    委託先での「シャドーAI」によるインシデントと対策例

    中小企業がまず取り組むべきセキュリティ対策|IPAの「6か条」

    お盆の長期休暇における情報セキュリティに関する注意喚起

    不正アクセスによる情報漏えいの可能性とパスワードの使い回しに潜むリスク

    Category

    SNS

    インシデント対応

    お知らせ

    サイバーセキュリティ

    サイバー攻撃

    プライバシーガバナンス

    プライバシーポリシー

    マイナンバー

    仮名加工情報

    個人情報保護法

    内部不正防止

    匿名加工情報

    外国移転

    外部送信規律

    導入事例

    情報セキュリティ

    法改正

    第三者提供

    調査

    関連記事

    電気通信事業法

    Archives
    2026 (11)
    • 2026 / 11 (1)
    • 2026 / 9 (1)
    • 2026 / 8 (2)
    • 2026 / 6 (3)
    • 2026 / 5 (1)
    • 2026 / 3 (1)
    • 2026 / 2 (1)
    • 2026 / 1 (1)
    2025 (14)
    • 2025 / 12 (2)
    • 2025 / 10 (1)
    • 2025 / 9 (2)
    • 2025 / 7 (1)
    • 2025 / 6 (1)
    • 2025 / 5 (1)
    • 2025 / 4 (2)
    • 2025 / 3 (2)
    • 2025 / 2 (2)
    2024 (11)
    • 2024 / 12 (1)
    • 2024 / 9 (1)
    • 2024 / 8 (1)
    • 2024 / 7 (1)
    • 2024 / 6 (2)
    • 2024 / 5 (1)
    • 2024 / 4 (2)
    • 2024 / 3 (1)
    • 2024 / 1 (1)
    2023 (13)
    • 2023 / 12 (1)
    • 2023 / 10 (1)
    • 2023 / 9 (1)
    • 2023 / 7 (2)
    • 2023 / 5 (1)
    • 2023 / 4 (1)
    • 2023 / 3 (3)
    • 2023 / 2 (2)
    • 2023 / 1 (1)
    2022 (9)
    • 2022 / 12 (1)
    • 2022 / 10 (3)
    • 2022 / 9 (1)
    • 2022 / 8 (1)
    • 2022 / 6 (1)
    • 2022 / 4 (1)
    • 2022 / 3 (1)
    2021 (10)
    • 2021 / 12 (1)
    • 2021 / 10 (1)
    • 2021 / 8 (1)
    • 2021 / 5 (2)
    • 2021 / 4 (2)
    • 2021 / 3 (2)
    • 2021 / 1 (1)
    2020 (13)
    • 2020 / 12 (2)
    • 2020 / 10 (1)
    • 2020 / 9 (1)
    • 2020 / 8 (1)
    • 2020 / 7 (1)
    • 2020 / 6 (1)
    • 2020 / 5 (2)
    • 2020 / 4 (1)
    • 2020 / 3 (1)
    • 2020 / 2 (1)
    • 2020 / 1 (1)
    2019 (14)
    • 2019 / 12 (2)
    • 2019 / 11 (1)
    • 2019 / 10 (3)
    • 2019 / 9 (2)
    • 2019 / 8 (1)
    • 2019 / 7 (2)
    • 2019 / 6 (1)
    • 2019 / 5 (1)
    • 2019 / 4 (1)
    2018 (10)
    • 2018 / 12 (1)
    • 2018 / 11 (1)
    • 2018 / 10 (1)
    • 2018 / 9 (1)
    • 2018 / 8 (1)
    • 2018 / 7 (1)
    • 2018 / 6 (1)
    • 2018 / 3 (1)
    • 2018 / 2 (1)
    • 2018 / 1 (1)
    2017 (10)
    • 2017 / 12 (1)
    • 2017 / 11 (1)
    • 2017 / 10 (1)
    • 2017 / 9 (1)
    • 2017 / 8 (1)
    • 2017 / 7 (1)
    • 2017 / 6 (1)
    • 2017 / 5 (1)
    • 2017 / 4 (1)
    • 2017 / 2 (1)
    2016 (6)
    • 2016 / 12 (1)
    • 2016 / 10 (1)
    • 2016 / 8 (2)
    • 2016 / 6 (1)
    • 2016 / 4 (1)

投稿ナビゲーション

< 前の記事へ

Contact

お問い合わせ

貴社の課題に合ったサービスをご提案します。

資料請求・ご相談はこちら
一般社団法人日本プライバシー認証機構(第三者認証)
  • 第三者認証マークTRUSTe

    世界で10,000以上のサイトが導入

    Webサイトの認証プログラム

  • CPA CPP CPO

    組織内の立場に対応した

    3種類の認定資格

  • JCPc

    個人情報保護の

    プロフェッショナル資格

  • コンサルティング

    個人情報保護

    コンサルティング

一般社団法人日本プライバシー認証機構(第三者認証)

一般社団法人日本プライバシー認証機構

適格請求書発行事業者登録番号:T9010405008439

〒101-0061 東京都千代田区神田三崎町2-14-6 T.M.水道橋ビル

https://www.jpac-privacy.jp/

JPAC関連サイト

日本プライバシー認証機構 ポータルサイト

第三者認証マークTRUSTe(トラストイー)

組織内の立場に対応した3種類の認定資格

認定プライバシーコンサルタント資格

JPACへのお問い合わせ

メールでのお問い合わせ

Tel:03-6457-9507 / Fax:03-6457-9508

こちらの電話番号、及びフォームはTRUSTeライセンシーへの苦情・お問い合わせフォームではございません。

  • ホーム
  • JPACとは
  • お知らせ
  • 資格制度紹介
    • CPA/CPP
    • CPO
    • JCPC
  • コンサルティング
  • セミナー
  • JCPC資格者専用ページ
    • 各種申請
    • お問合せ
    • よくある質問
    • ダウンロード
  • その他

    • プライバシーステートメント
    • 講座規約
    • 特定商取引法に基づく表記
    • 外部送信ポリシー
    • 組織情報
    • 採用情報
    • ホワイトペーパー

© 2001 一般社団法人日本プライバシー認証機構